
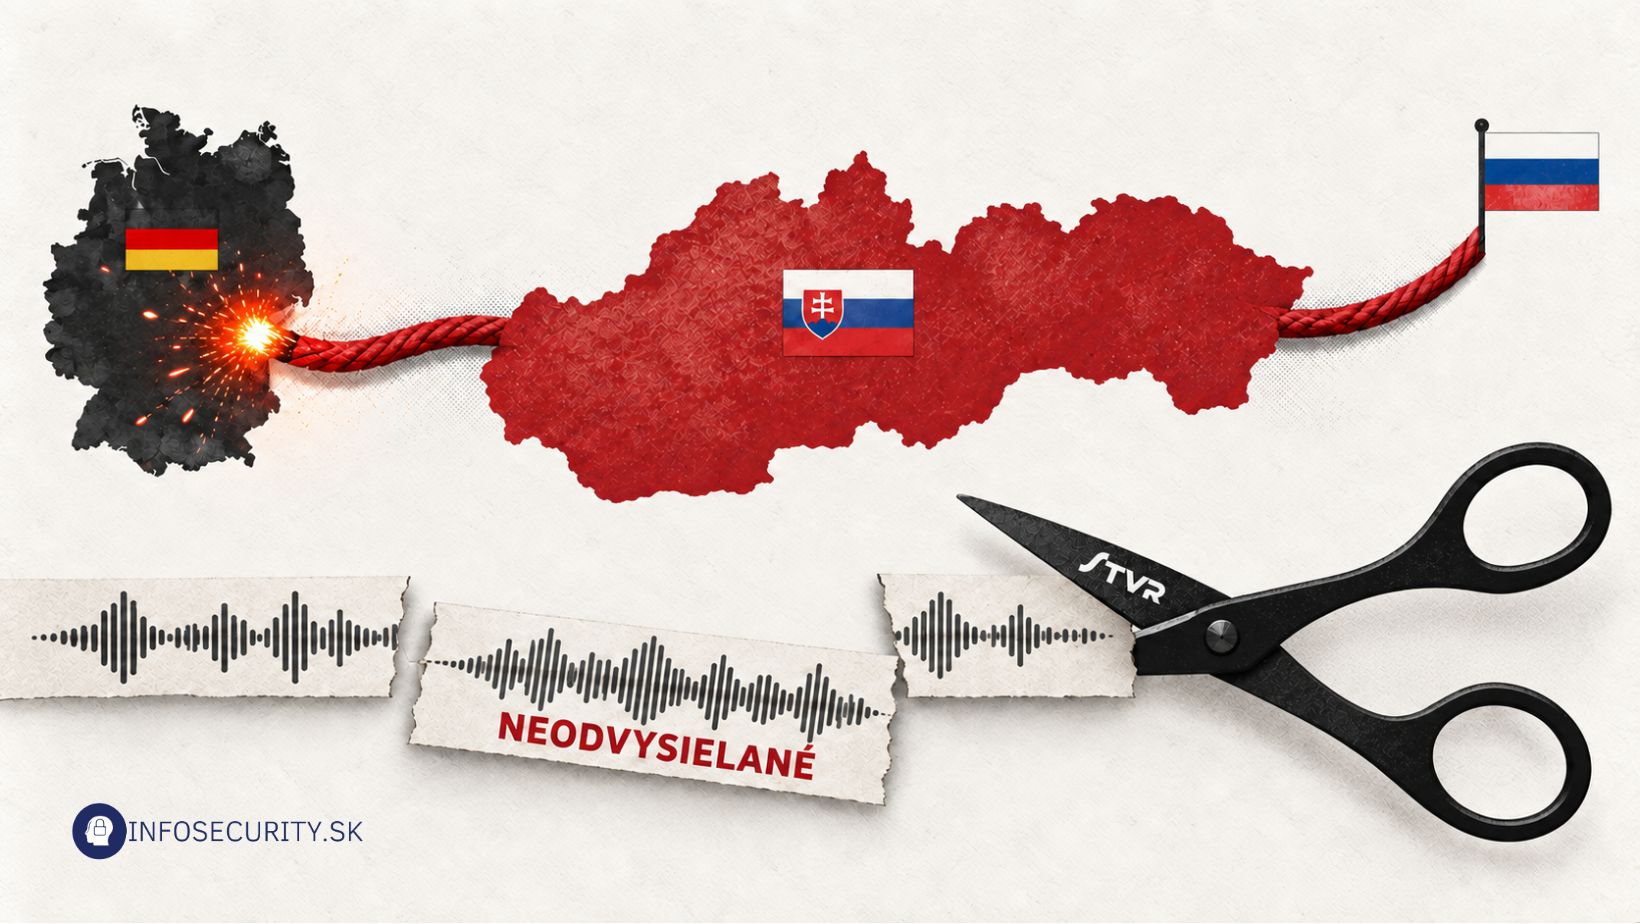
Včera 26.9.2026 ma Rádio Slovensko (STVR) oslovilo s otázkami o sabotážnej sieti napojenej na ruskú GRU, ktorá mala pôsobiť zo Slovenska. Odpovede som nahral a poslal redakcii. Do vysielania o 18.00 sa však dostalo iba niekoľko sekúnd o tom, že incident treba vyšetriť. Podstatné informácie o ohrození Slovenska a dôvere spojencov ani kritika politizácie SIS a prokremeľskej politiky vlády nezazneli. Keďže ide o otázky verejného záujmu, zverejňujeme doslovný prepis všetkých odpovedí v plnom znení.
Čo znamená, že takáto skupina operovala zo Slovenska?
Znamená to, že naše územie poskytlo zázemie ľuďom, ktorí pripravovali útoky v ďalších európskych krajinách. Môže ísť o pobyt organizátorov, nábor vykonávateľov, odovzdávanie peňazí, koordináciu útoku alebo všetky tieto veci spolu.
Funguje to napríklad tak, že zadanie príde od ruskej spravodajskej služby, sprostredkovateľ zabezpečí ľudí a samotný útok vykoná niekto, kto pracuje za peniaze a nemusí ani poznať konečného objednávateľa. Bulharské občianstvo zadržaných preto nejako nevylučuje ruské riadenie operácie, práve naopak. Presne takto v súčasnosti fungujú sabotážne útoky riadené ruskými spravodajskými službami.
Podľa medializovaných nemeckých zistení však ide v prípade ľudí pôsobiacich na Slovensku o sieť napojenú práve na ruskú spravodajskú službu GRU, ktorá mala pripravovať aj útok na výrobcu dronov priamo na území SR pri Prešove. Slovensko sa tak teda oficiálne stalo operačným zázemím aj terčom ruských sabotážnych akcií zároveň.
No a bezpečnostný význam je jasný. Rusi využívajú naše územie na nepriateľské aktivity proti nám, našim partnerom a spojencom. Vyšetrovanie preto musí rozkryť organizátorov, financovanie a ďalšie kontakty a siete. Zadržanie dvoch vykonávateľov je totiž len kvapka v mori a nezastaví tieto ruské sabotáže v Európe a potenciálne aj na Slovensku.
A to až dovtedy, kým v Európe nezačneme tieto operácie Ruskej federácie brať smrteľne vážne a tomu bude zodpovedať aj naša ostrá reakcia. Tak, aby Kremeľ pochopil, že sa mu to jednoducho neoplatí, že tá cena za našu reakciu bude privysoká. Doteraz som nevidel jediný dôvod, jedinú reakciu niektorej z európskych vlád, prečo by so sabotážnymi akciami priamo na európskej pôde Rusi mali prestať.
Máme očakávať, že takéto útoky budú pribúdať?
Musíme sa pripraviť na pokračovanie tejto kampane a na ďalšie pokusy o útoky. Rusko má dôvod v nej pokračovať, pretože za relatívne malé náklady môže poškodzovať výrobu, komplikovať dopravu, zamestnávať bezpečnostné a spravodajské zložky a vytvárať strach na celom európskom kontinente.
Terčom môžu byť firmy obranného priemyslu, sklady, dopravné uzly, energetika či komunikačná infraštruktúra. A popri fyzických útokoch treba počítať s kybernetickým narúšaním prevádzky a informačnými operáciami, teda šírením dezinformácií, ktoré vzniknutý incident využijú na ďalšie rozdeľovanie a politickú destabilizáciu danej spoločnosti v danej krajine.
Účinok sa pritom vonkoncom nemeria iba hodnotou zničeného majetku. Aj menší útok môže spôsobiť prerušenie výroby, zvýšiť náklady na ochranu a vyvolať pochybnosti, či štát vôbec dokáže zabezpečiť, zaručiť bezpečnosť na vlastnom území. A to je absolútne fundamentálna povinnosť každého štátu.
Strategickým cieľom je zvýšiť cenu európskej podpory Ukrajine a oslabiť našu ochotu v nej pokračovať. No a pokiaľ my nezvýšime cenu Rusku, ktorú by platilo za tieto útoky, dosť dlho ich vykonávať bude.
Neviem poctivo predpovedať počet útokov v nasledujúcom roku ani tvrdiť, že bude každý mesiac vyšší. Máme však dostatok informácií na to, aby sme túto ruskú kampaň považovali za trvalú a neustále narastajúcu na intenzite. Príprava útoku v Haniske pri Prešove zároveň ukazuje, že Slovensko z nej nie je vôbec vyňaté ani napriek mimoriadne ústretovej prokremeľskej politike súčasnej vlády.
Aké riziko predstavuje pre Slovensko, ak sa na jeho území pripravujú operácie namierené proti iným európskym krajinám?
No v prvom rade ide o bezpečnosť ľudí na Slovensku. Sieť, ktorá odtiaľto pripravuje útok v zahraničí, môže dostať aj zadanie útočiť priamo na našom území. Príprava útoku na fabriku v Haniske pri Prešove ukazuje, aké konkrétne môže byť ohrozenie zamestnancov, výroby a majetku.
A ďalším problémom je dôvera spojencov. Pochybnosti o nezávislosti alebo bezpečnosti našich spravodajských služieb môžu obmedziť rozsah a citlivosť poskytovaných informácií a aj naše zapojenie do spoločných operácií. Tým sa oslabuje schopnosť Slovenska včas rozpoznávať hrozby. A teraz vieme, že toto je zrejme prípad aj Slovenska.
Medzi spravodajskými službami, ktoré nemajú medzi sebou najvyššiu mieru dôvery, napriek tomu platí, že ak sa jedna dozvie o bezprostrednom útoku na území tej druhej, krajinu, respektíve partnerskú službu, o tomto napriek tej pretrvávajúcej nedôvere informuje. Informáciu o útoku pri Haniske preto ani Slovenská informačná služba, ani vojenské spravodajstvo nemuselo vôbec získať vlastnou operatívnou činnosťou.
Mali by sme hovoriť aj o politickej zodpovednosti, pretože v prípade SIS máme závažné svedectvá o politizácii a blokovaní rôznych analytických a operačných postupov práve za súčasného vedenia. A takisto vidíme opakované kontakty premiéra tejto krajiny a ďalších vrcholných predstaviteľov štátu s Kremľom a neustálu podporu pseudomédií, ktoré šíria ruský pohľad na svet.
Ako sa za posledné roky zmenil charakter ruských hybridných operácií v Európe?
Zmenil sa ich rozsah, spôsob organizácie a aj využívanie vykonávateľov. Fyzické útoky však nie sú novinkou posledných rokov. Pripomeňme si výbuchy v Čechách vo Vrběticiach v roku 2014, ktoré česká polícia jednoznačne pripísala príslušníkom práve GRU.
Dnes výraznejšie vidíme model, v ktorom ruské služby zadávajú úlohy cez sprostredkovateľov a najímajú ľudí prostredníctvom internetu, napríklad rôznych četových aplikácií. Často rozhodujú peniaze a vykonávateľ nemusí byť vôbec profesionálnym spravodajcom, môže byť obyčajný civilista, nemusí byť ani presvedčený podporovateľ Ruska. Môže poznať len svoju čiastkovú úlohu v celej operácii a človeka, ktorý mu za ňu zaplatí.
Popri takýchto vykonávateľoch pôsobia aj organizovanejšie siete vrátane ľudí z kriminálneho prostredia. Amatérsky priebeh konkrétneho útoku preto nevypovedá o úrovni jeho objednávateľa. Pre ruské služby môže byť prijateľné, že časť pokusov zlyhá alebo že polícia najatých ľudí zadrží, pretože ten počet tých pokusov je pomerne vysoký.
Fyzický útok, sabotážna akcia sa navyše celkom jednoznačne bude spájať s následným informačným pôsobením cez tú spletitú mediálnu sieť, ten dezinformačný ekosystém, ktorý si tu Rusko postavilo a kultivuje ho už takmer 20 rokov. Incident vyvolá strach a propaganda ho využije na obviňovanie Ukrajiny, spojencov alebo domácich politických protivníkov. Cieľom je súčasne poškodzovať naše fungovanie, prehlbovať vnútorné konflikty politicky a v spoločnostiach a oslabovať schopnosť európskych krajín konať spoločne.
Ako by mali európske krajiny, no hlavne my, Slovensko, na takéto aktivity reagovať?
Slovensko potrebuje dôveryhodné odborné vedenie spravodajských služieb, jasnú prioritu potláčania nepriateľských operácií a účinnú kontrolu, ktorá preverí závažné svedectvá o politickom zneužívaní SIS. Odborníci, ktorí dokážu tieto hrozby odhaľovať, musia mať podmienky na prácu a ochranu pred politickými zásahmi.
Potrebujeme tesnú spoluprácu polície, spravodajských služieb, prokuratúry a zahraničných partnerov. Musíme rozkrývať organizátorov, sprostredkovateľov aj financovanie. Súčasne treba ohrozeným firmám poskytovať včasné varovania a pomôcť chrániť ich zamestnancov, objekty, prevádzku, majetok.
Pri Haniske bol útok úspešne prekazený, verejne však nepoznáme pôvod prvotného varovania ani presný podiel jednotlivých slovenských spravodajských služieb na odhalení prípravy tohto útoku. Tento prípad preto nemôže slúžiť ako potvrdenie kvality vedenia SIS alebo ako odpoveď na výhrady voči jej politizácii. Pri hodnotení musíme rozlišovať medzi vlastným získaním poznatkov, spracovaním informácií od partnerov a ich odovzdaním polícii.
Európska reakcia musí zahŕňať spoločné vyšetrovanie, rozbíjanie týchto operačných sietí, sankcie proti zodpovedným osobám a zrozumiteľné informovanie verejnosti. Rusko musí vidieť, že tieto operácie, ktoré na európskej pôde vykonáva, nedosahujú zamýšľané výsledky a predovšetkým neoslabujú európsku podporu bojujúcej Ukrajine.
A slovenskí politici musia prestať oslabovať vlastnú obranu podporou zločineckého režimu a vlastného propagandistického prostredia, ktoré tento režim na Slovensku pomáhal vybudovať. Bezpečnostné zložky potrebujú politické vedenie, ktoré hrozbu rozpoznáva, berie ju vážne a umožňuje proti nej profesionálne konať.


